Par Marta Ambor
Ce jeudi 29 octobre, Binance a subi le plus grand vol de l’histoire des cryptoactifs : environ 6,3 milliards de dollars, plus de quatre fois ce qui avait été dérobé à Bybit en février 2025. Et j’avoue que ce qui m’a le plus inquiétée, ce n’est pas le montant, mais la manière dont cela s’est produit.
Pour le comprendre, il est utile de savoir comment un exchange conserve l’argent. J’aime l’expliquer avec un exemple simple. La majeure partie des fonds repose dans des portefeuilles froids, déconnectés d’internet : l’équivalent numérique d’un coffre-fort enterré. Mais une plateforme qui brasse des milliards chaque jour doit pouvoir payer instantanément, et pour cela elle utilise des portefeuilles chauds, connectés au réseau, avec des systèmes qui signent automatiquement les retraits.
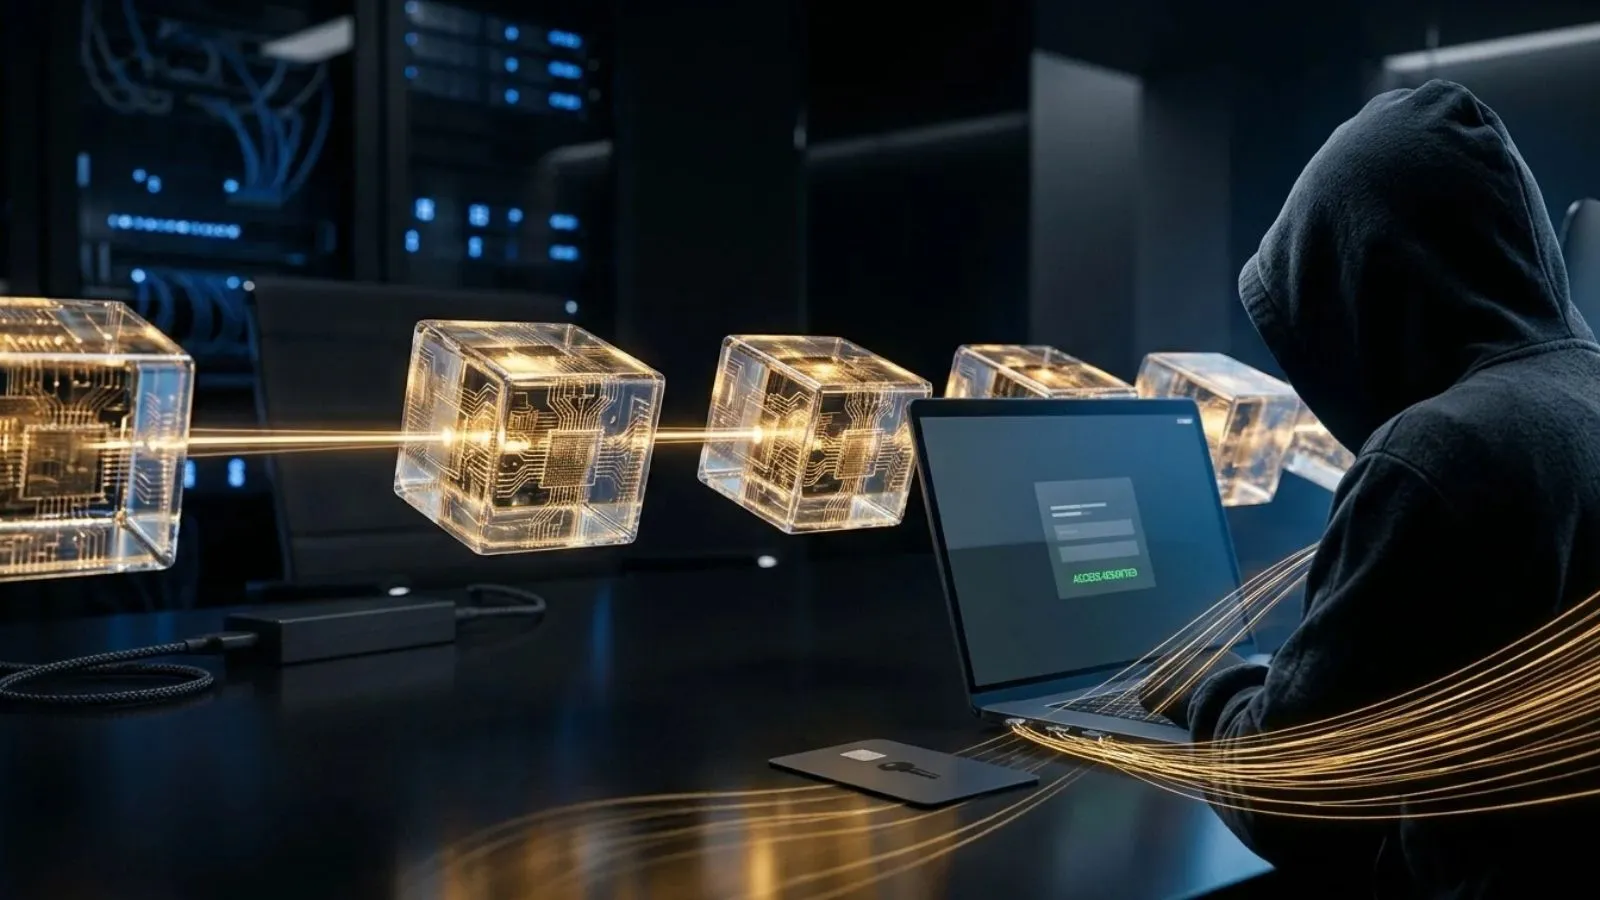
Le coffre-fort a tenu. L’attaquant n’y a pas touché. Selon la version de Binance, il s’est introduit par l’ordinateur portable d’un ingénieur, a rebondi de là vers un service interne et a ordonné des retraits que personne n’avait autorisés. L’entreprise affirme qu’aucune clé privée n’a fuité. La société d’analyse TRM Labs évoque quelque chose de plus grave : la machine chargée de signer obéissait tout simplement à ce que l’attaquant lui demandait.
En une vingtaine de minutes, les fonds sont sortis, répartis sur dix blockchains. TRM Labs attribue l’attaque, avec un niveau de confiance élevé, à TraderTraitor, un groupe lié à la Corée du Nord. Binance ne l’a pas encore confirmé.
Mais tout n’a pas été négatif, et je crois qu’il est juste de le dire. Environ 2,54 milliards de dollars ont pu être gelés. Binance s’est en outre engagé à couvrir l’intégralité des pertes de ses utilisateurs.
Le marché, comme on pouvait s’y attendre, a accusé le coup. Le bitcoin est passé sous les 77 000 dollars, près de 1,5 milliard de positions à effet de levier ont été liquidées et les retraits sur la plateforme restent suspendus au moment où j’écris ces lignes.
Ce n’est pas un cas isolé, c’est un schéma
Le plus révélateur, c’est ce qu’il a en commun avec d’autres incidents survenus ces mêmes jours. Polymarket s’est fait dérober environ 2,7 millions via le script d’un prestataire externe. Au Japon, une autre entreprise du secteur fait face à une demande de rançon de 50 millions.
Personne n’a cassé la cryptographie. Ni chez Binance, ni chez Polymarket, ni au Japon. Les attaquants sont entrés par l’ordinateur portable d’une personne ou par le code d’un tiers. Le maillon faible n’est pas la technologie blockchain, qui continue de faire exactement ce qu’elle promet. Le maillon faible, c’est l’accès : qui peut toucher à quoi, depuis où et avec quels contrôles.
Pendant des années, le débat sur la sécurité des cryptoactifs s’est concentré sur la fiabilité de la technologie. Aujourd’hui, la question est tout autre : les organisations gèrent-elles correctement les accès à cette technologie ? Des signatures automatiques sans limites, des services internes qui se font aveuglément confiance et des prestataires disposant de plus de permissions que nécessaire sont autant de portes ouvertes, aussi solide que soit le coffre-fort.
Votre ordinateur portable est aussi une porte
Et je vous invite ici à poursuivre votre lecture, même si vous n’avez jamais acheté de cryptomonnaie, car la leçon dépasse largement le secteur. De plus en plus de professionnels connectent des agents d’intelligence artificielle, des extensions et des connecteurs à leur messagerie, à leurs documents et à leurs outils de travail. Ils sont utiles, sans aucun doute. Mais chacun d’eux est une nouvelle porte. Si un attaquant peut atteindre vos systèmes via votre ordinateur portable, il peut aussi le faire via un outil auquel vous avez accordé des permissions sans y réfléchir à deux fois.
Avant d’installer une application ou d’accorder un accès, je vous propose de vous poser une question simple : à quoi cela peut-il toucher ? Puis de revoir régulièrement ces permissions, comme on vérifie qui possède les clés de la maison.
La technologie n’a pas failli. Ce sont les personnes et les permissions qui ont failli. Et cela, contrairement à la cryptographie, dépend de nous.
Recevez le meilleur de la semaine par email
Chaque lundi : les articles les plus lus de Territorio Blockchain, le nouvel épisode du podcast et l’actualité de nos événements. Gratuit et sans spam.
Nous vous enverrons un email de confirmation. Vous pouvez vous désabonner à tout moment grâce au lien présent dans chaque newsletter. Confidentialité